
Yayın Tarihi: 29/08/2026
Sosyal Medyada Paylaşılan Görüntülerden Biyometrik
Bilgi Sızıntısı, Parmak İzi Rekonstrüksiyonu, Sunum
Saldırıları ve Dijital Kimlik Güvenliği Üzerine
Disiplinlerarası Bir İnceleme
Zakir Kaya
Bağımsız Araştırmacı, Gazeteci ve Yazar—
ÖZ
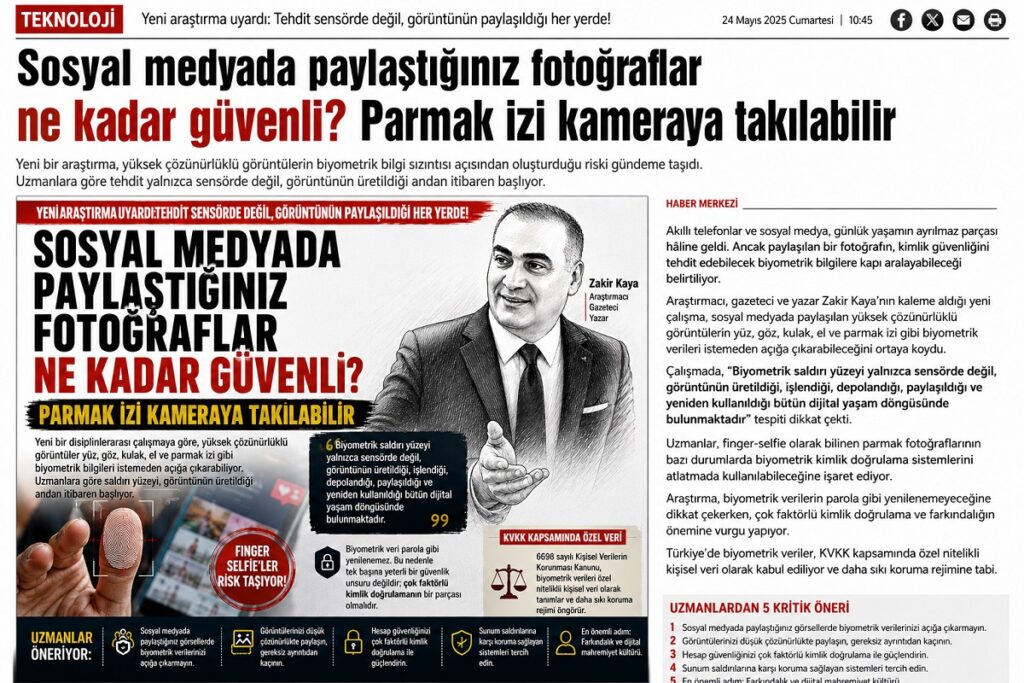
Dijital görüntüleme teknolojilerindeki gelişme, akıllı telefon kameralarının yaygınlaşması ve yapay
zekâ destekli görüntü işleme yöntemlerinin erişilebilir hâle gelmesi, sosyal medya ortamlarında
paylaşılan görsellerin yalnızca iletişim ve temsil aracı olmaktan çıkarak potansiyel bir biyometrik veri
kaynağına dönüşmesine neden olmuştur. Kullanıcıların gündelik yaşam içerisinde paylaştıkları
fotoğraflar; yüz, göz çevresi, kulak, el, parmak ve parmak izi gibi biyometrik özelliklere ilişkin bilgileri
1
istemeden açığa çıkarabilmektedir.
Bu çalışma, sosyal medya ortamlarında paylaşılan yüksek çözünürlüklü görüntülerin biyometrik
mahremiyet bakımından oluşturduğu riski; biyometrik tanıma sistemleri, görüntü işleme, parmak
fotoğrafı (finger-selfie), biyometrik şablon güvenliği, sunum saldırıları (presentation attacks), dijital
adli risk, kimlik doğrulama ve kişisel veri hukuku bağlamlarında disiplinlerarası bir yaklaşımla
incelemektedir.
Çalışmanın temel savı, biyometrik güvenliğin yalnızca biyometrik sensörün veya kimlik doğrulama
sisteminin güvenliği üzerinden ele alınamayacağıdır. Biyometrik verinin sisteme girmesinden önce,
bireyin sosyal medya ve dijital görüntü paylaşım pratikleri aracılığıyla dışarıya sızması da güvenlik
zincirinin bir parçasıdır. Başka bir ifadeyle biyometrik saldırı yüzeyi yalnızca sensörde değil,
görüntünün üretildiği, işlendiği, sıkıştırıldığı, depolandığı, paylaşıldığı ve yeniden kullanıldığı bütün
dijital yaşam döngüsünde bulunmaktadır.
Literatürde sosyal medyada paylaşılan “finger-selfie” görüntülerinden biyometrik bilgi elde edilmesi
ve bu görüntülerin canlı parmak izi örnekleriyle eşleştirilebilmesi üzerine deneysel çalışmalar
bulunmaktadır. Bu nedenle sosyal medya kaynaklı biyometrik veri sızıntısı artık yalnızca teorik bir
mahremiyet ihtimali olarak değerlendirilemez. Bununla birlikte, herhangi bir görüntünün otomatik
olarak kullanılabilir bir parmak izi şablonuna dönüşeceği yönündeki deterministik yaklaşım da bilimsel
açıdan doğru değildir. Görüntü kalitesi, çözünürlük, perspektif, odak, ışık, hareket bulanıklığı,
sıkıştırma, parmak yüzeyinin görünürlüğü ve kullanılan biyometrik sistemin özellikleri sonucu
belirleyen değişkenlerdir.
Çalışma ayrıca biyometrik verinin parola veya PIN gibi kolayca yenilenebilir bir kimlik doğrulama
unsuru olmadığına dikkat çekmektedir. Biyometrik özelliklerin bireyin fiziksel özellikleriyle bağlantılı
olması, ele geçirilme veya kötüye kullanım hâlinde klasik kimlik doğrulama bilgilerinden farklı bir risk
doğurmaktadır. NIST’in güncel dijital kimlik kılavuzlarında biyometrik özelliklerin tek başına yeterli bir
güvenlik unsuru olarak değerlendirilmemesi, biyometrinin fiziksel bir doğrulayıcıyla çok faktörlü kimlik
doğrulamanın parçası olarak kullanılması ve sunum saldırılarına karşı koruma mekanizmalarının
uygulanması yönündeki yaklaşım bu tartışmayı desteklemektedir.
Türkiye açısından mesele ayrıca 6698 sayılı Kişisel Verilerin Korunması Kanunu çerçevesinde önem
taşımaktadır. KVKK biyometrik verileri özel nitelikli kişisel veri kategorisinde değerlendirmekte ve bu
verilerin işlenmesine ilişkin daha sıkı koruma rejimi öngörmektedir.
Sonuç olarak çalışma, biyometrik güvenliğin “sensör güvenliği” merkezli dar perspektiften çıkarılarak
“görüntüden kimliğe uzanan bütünsel veri yaşam döngüsü güvenliği” perspektifine taşınmasını
önermektedir. Sosyal medya mahremiyeti, görüntü anonimleştirme, biyometrik şablon koruması,
sunum saldırısı tespiti, çok faktörlü kimlik doğrulama, veri minimizasyonu ve kullanıcı farkındalığı
birlikte ele alınmadıkça biyometrik sistemlerin güvenlik zincirindeki en zayıf halka ortadan
kaldırılamaz.
Anahtar Kelimeler: Biyometrik Mahremiyet, Görsel Veri Madenciliği, Finger-Selfie, Parmak İzi,
Biyometrik Şablon, Sunum Saldırısı, Sosyal Medya, Dijital Kimlik, Çok Faktörlü Kimlik Doğrulama,
KVKK, Siber Güvenlik.–
- GİRİŞ
2
Dijital çağda görüntü, yalnızca bir iletişim nesnesi değildir. Görüntü aynı zamanda veri, veri ise kimlik
hakkında bilgi taşıyan bir dijital izdir.
Akıllı telefonların gündelik yaşamın ayrılmaz parçası hâline gelmesiyle birlikte insanlar artık yalnızca
metin değil; yüzlerini, ellerini, çevrelerini, belgelerini, konumlarını ve davranışlarını sürekli olarak
dijital ortama aktarmaktadır. Sosyal medya platformları bu görsel üretimi küresel ölçekte
hızlandırmış; fotoğraf ve video paylaşımını sıradan bir iletişim davranışı olmaktan çıkararak sürekli bir
dijital temsil biçimine dönüştürmüştür.
Bu dönüşümün önemli fakat görece az fark edilen sonuçlarından biri, görsel içeriklerin biyometrik veri
taşıyabilmesidir.
Bir insanın yüzü, parmak izi, iris yapısı, kulak geometrisi veya başka ayırt edici fiziksel özellikleri,
kimliğin doğrulanması veya belirlenmesi amacıyla teknik olarak işlenebildiğinde biyometrik nitelik
kazanabilir. Dolayısıyla kişinin sosyal medyada paylaştığı bir görüntünün içinde yer alan fiziksel
özellikler, yalnızca estetik veya iletişimsel bir unsur olarak değil, potansiyel bir biyometrik veri
taşıyıcısı olarak da değerlendirilmelidir.
Bu durum özellikle parmakların kameraya dönük olduğu fotoğraflarda önem kazanmaktadır.
Literatürde “finger-selfie” olarak adlandırılan parmak fotoğrafları üzerine yapılan çalışmalar, sosyal
medya görüntülerinin biyometrik tanıma açısından kullanılabilirliğini doğrudan araştırmıştır. Malhotra
ve arkadaşlarının 2020 tarihli çalışması, sosyal medyada paylaşılan parmak görüntülerinin canlı
tarama parmak izleriyle eşleştirilme potansiyelini incelemiş ve bu nedenle görüntülerin
anonimleştirilmesine yönelik bir yaklaşım önermiştir. Çalışmada ayrıca Instagram’dan oluşturulan
1.000 görüntülük bir Social-Media Posted Finger-selfie veri tabanı kullanılmıştır.
Bu bulgu, önemli bir kavramsal dönüşümü gerekli kılmaktadır:
Biyometrik güvenlik yalnızca biyometrik sensörün güvenliği değildir.
Biyometrik saldırı yüzeyi, bireyin görüntüsünün üretildiği anda başlayabilmektedir.– - ARAŞTIRMANIN PROBLEMİ
Geleneksel kimlik doğrulama sistemlerinde parola, PIN veya benzeri sırların güvenliği temel
meselelerden biri olarak kabul edilmektedir. Bu tür kimlik doğrulama unsurlarının önemli bir özelliği,
tehlikeye girmeleri durumunda yenilenebilir olmalarıdır.
Biyometrik özelliklerde ise durum farklıdır.
Parola değiştirilebilir; ancak bireyin parmak izi veya yüz geometrisi parola gibi yeniden oluşturulamaz.
Bu nedenle biyometrik verinin güvenliği yalnızca “verinin çalınmasını önlemek” şeklinde
tanımlanamaz. Asıl mesele, biyometrik özelliğin mümkün olduğunca az ve kontrollü biçimde açığa
çıkarılması, güvenli şekilde işlenmesi, korunması ve gerektiğinde kötüye kullanım riskinin
sınırlandırılmasıdır.
3
NIST’in dijital kimlik kılavuzunda biyometrik özelliklerin sır niteliğinde olmadığı, örneğin yüz
görüntülerinin fotoğraf yoluyla veya parmak izlerinin çeşitli yüzeylerden elde edilebildiği belirtilmekte;
biyometrinin kimlik doğrulamada sınırlı ve çok faktörlü bir yapı içinde kullanılmasına yönelik
gereklilikler ortaya konmaktadır.
Bu çerçevede araştırmanın temel problemi şu şekilde formüle edilebilir:
Sosyal medya ve açık dijital ortamlarda paylaşılan yüksek çözünürlüklü görüntüler, bireyin
biyometrik özelliklerinin istem dışı biçimde açığa çıkmasına hangi koşullarda neden olabilir
ve bu risk biyometrik güvenlik, dijital kimlik, mahremiyet ve kişisel veri koruma politikaları
açısından nasıl yönetilebilir?— - ARAŞTIRMANIN AMACI VE KAPSAMI
Bu çalışmanın temel amacı, sosyal medya görüntülerinden biyometrik bilgi sızıntısı riskini yalnızca
teknik bir “parmak izi çıkarma” problemi olarak değil, daha geniş bir biyometrik veri yaşam döngüsü
güvenliği problemi olarak ortaya koymaktır.
Bu doğrultuda çalışma beş temel soruya odaklanmaktadır: - Sosyal medya görüntüleri hangi koşullarda biyometrik bilgi taşıyabilir?
- Parmak fotoğraflarından biyometrik özellik çıkarımı hangi teknik süreçlerden geçebilir?
- Görüntüden elde edilen biyometrik özellik ile kullanılabilir biyometrik kimlik doğrulama şablonu
arasında nasıl bir ayrım yapılmalıdır? - Biyometrik veri sızıntısının kimlik doğrulama, mahremiyet ve dijital adli süreçler açısından
doğurabileceği riskler nelerdir? - Teknik, hukuki ve davranışsal önlemler birlikte nasıl tasarlanmalıdır?
Çalışma, gerçek saldırı gerçekleştirmek veya belirli bir biyometrik sistemin aşılması için operasyonel
talimat üretmek amacı taşımamaktadır. Amaç, saldırı yüzeyini bilimsel ve güvenlik odaklı biçimde
tanımlamak ve savunma mimarisinin geliştirilmesine katkı sağlamaktır.– - KAVRAMSAL ÇERÇEVE: BİYOMETRİK VERİ
NEDİR?
Biyometrik sistemler, bireyleri fiziksel veya davranışsal özelliklerinden türetilen ayırt edici özellikler
üzerinden tanımaya veya doğrulamaya yönelik örüntü tanıma sistemleridir.
Parmak izi, yüz, iris, ses, damar yapısı ve benzeri özellikler farklı biyometrik modaliteler oluşturabilir.
4
Jain, Ross ve Prabhakar biyometrik tanımayı, bireyin sahip olduğu fizyolojik veya davranışsal bir
özellikten türetilen özellik vektörüne dayalı örüntü tanıma problemi olarak ele almaktadır.
Biyometrik sistemlerde iki temel işlem birbirinden ayrılmalıdır:
4.1. Doğrulama
Sistem, kişinin iddia ettiği kişi olup olmadığını kontrol eder.
Bu, “Ben X kişisiyim” iddiasının test edilmesidir.
4.2. Tanıma
Sistem, elde edilen biyometrik özelliklerin hangi kişiye ait olduğunu belirlemeye çalışır.
Bu ayrım, sosyal medya görüntülerindeki biyometrik sızıntı bakımından kritiktir. Çünkü bir fotoğrafta
biyometrik özelliğin bulunması, otomatik olarak kişinin kimliğinin belirlenebileceği anlamına gelmez.
Burada biyometrik bilginin bulunabilirliği ile biyometrik kimlik doğrulama için kullanılabilirliği
birbirinden ayrılmalıdır.– - GÖRÜNTÜDEN BİYOMETRİK BİLGİYE: VERİ
YAŞAM DÖNGÜSÜ
Sosyal medya kaynaklı biyometrik risk aşağıdaki veri zinciri üzerinden kavramsallaştırılabilir:
Fiziksel özellik → Kamera görüntüsü → Dijital dosya → Görüntü işleme → Biyometrik özellik
çıkarımı → Şablonlaştırma → Eşleştirme → Kimlik kararı
Bu zincirin her aşaması farklı bir güvenlik ve mahremiyet problemi üretmektedir.
5.1. Görüntü yakalama
Kamera, fiziksel dünyadaki biyometrik özelliği dijital görüntüye dönüştürür.
Bu aşamada çözünürlük, odak, ışık, perspektif, hareket, kamera sensörü ve çekim açısı görüntünün
biyometrik açıdan kullanılabilirliğini etkileyebilir.
5.2. Görüntü işleme
Dijital görüntü üzerinde kontrast, gürültü, keskinlik veya çözünürlük iyileştirme gibi işlemler
gerçekleştirilebilir.
5
Ancak burada önemli bir bilimsel sınırlama vardır:
Görüntü iyileştirme, gerçekte hiç kaydedilmemiş biyometrik ayrıntıyı güvenilir biçimde
geri getirdiği anlamına gelmez.
Özellikle yapay zekâ tabanlı süper çözünürlük yöntemleri görsel olarak daha ayrıntılı bir görüntü
üretebilir; ancak oluşturulan ayrıntıların gerçek biyometrik yapıyı temsil edip etmediği ayrıca
doğrulanmalıdır.
Bu nedenle “yapay zekâ her görüntüden gerçek parmak izi çıkarabilir” biçimindeki popüler iddia
bilimsel olarak aşırı genellemedir.
5.3. Özellik çıkarımı
Parmak izi sistemlerinde sırt çizgileri ve minutiae adı verilen ayırt edici noktalar önemli özelliklerdir.
Ancak bir fotoğraftaki kısmi parmak görüntüsünden güvenilir bir biyometrik şablon elde edilmesi;
görüntünün kalitesi ve görünür biyometrik alanın miktarı gibi birçok değişkene bağlıdır.
Bu nedenle çalışmanın temel önerisi şudur:
Biyometrik veri sızıntısı riskini kabul etmek, her görüntünün başarılı bir biyometrik saldırıya
dönüşeceğini iddia etmek anlamına gelmez.
Bu ayrım bilimsel doğruluk açısından belirleyicidir.– - FINGER-SELFIE VE SOSYAL MEDYA
BİYOMETRİK SIZINTISI
Sosyal medya görüntülerinde parmakların görünmesi yeni bir olgu değildir. Ancak yüksek kaliteli akıllı
telefon kameraları ve biyometrik görüntü işleme yöntemleri bu görüntülerin güvenlik açısından
taşıdığı değeri değiştirmiştir.
Malhotra, Chhabra, Vatsa ve Singh tarafından gerçekleştirilen çalışma bu konuda doğrudan önem
taşımaktadır. Araştırmacılar sosyal medya görüntülerinde yer alan parmak fotoğraflarının biyometrik
tanıma açısından kullanılabilirliğini incelemiş ve parmak fotoğraflarının canlı tarama parmak izleriyle
eşleştirilme potansiyelini göstermiştir. Ayrıca sosyal medya görüntülerindeki biyometrik ayrıntının
korunması için adversarial öğrenme temelli anonimleştirme yaklaşımı önermişlerdir.
Bu literatür, sosyal medya görüntülerinin biyometrik veri bakımından önemsiz olduğu varsayımını
geçersiz kılmaktadır.
Daha sonraki araştırmalar da sosyal medya görüntülerindeki parmak izi sızıntısını azaltmaya yönelik
görüntü mahremiyeti yöntemlerine yönelmiştir. 2024 yılında IEEE Transactions on Image
6
Processing’de yayımlanan çalışma, sosyal medyada paylaşılan görüntülerden parmak izi bilgilerinin
sızabileceğini açıkça problem olarak ele almış ve görüntü kalitesini mümkün olduğunca korurken
biyometrik sızıntıyı azaltmaya yönelik bir yöntem önermiştir.
Dolayısıyla mesele artık “teorik olarak mümkün olabilir mi?” sorusunun ötesine geçmiştir.
Daha doğru soru şudur:
Hangi görüntü koşullarında, hangi biyometrik modalitenin, hangi başarı düzeyiyle ve hangi
saldırı modeline karşı risk oluşturduğu nasıl ölçülebilir?
Bu soru, gelecekte yapılacak deneysel çalışmaların temelini oluşturmalıdır.– - BİYOMETRİK ŞABLON VE HAM GÖRÜNTÜ
AYRIMI
Biyometrik güvenlik literatüründe kritik ayrımlardan biri ham biyometrik görüntü ile biyometrik şablon
arasındaki farktır.
Ham parmak fotoğrafı, kişinin parmağına ilişkin görüntü bilgisidir.
Biyometrik şablon ise sistemin tanıma veya doğrulama işlemi için kullandığı işlenmiş temsil biçimidir.
Bu nedenle bir görüntünün biyometrik veri taşıması ile doğrudan belirli bir sistemin kayıtlı biyometrik
şablonuna dönüşmesi aynı şey değildir.
Bu ayrımın ihmal edilmesi iki uç hataya yol açmaktadır:
Birinci hata: “Fotoğraftan hiçbir şey elde edilemez.”
İkinci hata: “Her yüksek çözünürlüklü fotoğraftan kesinlikle kullanılabilir parmak izi çıkarılır.”
Bilimsel yaklaşım bu iki iddianın arasında bulunmaktadır.
Risk vardır; ancak riskin gerçekleşme olasılığı ve saldırının başarısı koşullara bağlıdır.– - BİYOMETRİK VERİNİN PAROLA GİBİ
OLMAMASI
Biyometrik sistemlerin en önemli güvenlik özelliklerinden biri kullanıcı deneyimidir. Kullanıcı
parmağını veya yüzünü göstererek kimliğini doğrulayabilir.
7
Ancak kullanım kolaylığı, güvenlik açısından biyometrinin kusursuz olduğu anlamına gelmez.
NIST, biyometrik özelliklerin sır olmadığını açıkça belirtmektedir. Biyometrik özelliklerin çeşitli yollarla
elde edilebilmesi nedeniyle biyometrinin tek başına kimlik doğrulama faktörü olarak kullanılmasına
sınırlamalar getirilmekte ve fiziksel bir doğrulayıcıyla birlikte çok faktörlü kullanım desteklenmektedir.
Bu yaklaşımın temel mantığı şöyledir:
Biyometri = “Sen kimsin?”
Kriptografik/cihaz tabanlı faktör = “Sahip olduğun güvenilir şey nedir?”
PIN/parola = “Bildiğin şey nedir?”
Bu faktörlerin uygun biçimde birleştirilmesi saldırganın tek bir veri kaynağını ele geçirerek sistemi
aşmasını zorlaştırır.– - SUNUM SALDIRILARI VE BİYOMETRİK
SPOOFING
Biyometrik sistemlerde saldırı yalnızca verinin çalınmasıyla gerçekleşmez.
Bir saldırgan ele geçirdiği veya ürettiği biyometrik özelliği sensöre sunarak sistemi yanıltmaya
çalışabilir.
Bu tür saldırılar literatürde presentation attack olarak incelenmektedir.
ISO/IEC 30107-1:2023, biyometrik sunum saldırılarının çerçevesini tanımlamakta; ISO/IEC
30107-3:2023 ise sunum saldırısı tespit mekanizmalarının değerlendirilmesi ve test edilmesine ilişkin
ilkeleri ortaya koymaktadır.
Burada önemli kavramlardan biri Presentation Attack Detection (PAD) sistemleridir.
PAD yaklaşımının amacı, gerçek bir biyometrik sunum ile saldırı amacı taşıyan sahte veya manipüle
edilmiş sunum arasında ayrım yapmaktır.
Bu nedenle modern biyometrik güvenlik:
biyometrik tanıma + PAD + güvenli sensör + güvenli kanal + şablon koruması + çok
faktörlü kimlik doğrulama
bileşenlerinin birlikte değerlendirilmesini gerektirmektedir.
8 - DİJİTAL ADLİ RİSK VE BİYOMETRİK VERİ
Biyometrik görüntülerin yalnızca erişim kontrolü açısından değerlendirilmesi yetersizdir.
Görüntülerin kötüye kullanılması;
- kimlik sahteciliği,
- yetkisiz kimlik doğrulama girişimleri,
- kişisel mahremiyet ihlali,
- dijital dolandırıcılık,
- hedefli sosyal mühendislik,
- itibar zararları,
- sahte dijital içerik üretimi
gibi risklerle birleşebilir.
Ancak burada önemli bir metodolojik ayrım yapılmalıdır:
Bir görüntünün biyometrik veri içermesi, tek başına adli delil üretildiği anlamına gelmez.
Adli delil niteliği; delilin elde edilme biçimi, bütünlüğü, zincirleme muhafazası, doğrulanabilirliği ve
ilgili hukuk sistemi içindeki değerlendirme kriterleriyle birlikte ele alınmalıdır.
Bu nedenle biyometrik görüntü ile “adli delil manipülasyonu” arasında doğrudan ve otomatik bir
nedensellik kurmak yerine, bunun potansiyel bir tehdit senaryosu olduğu belirtilmelidir.
Bu yaklaşım makalenin akademik güvenilirliğini güçlendirmektedir.–
- BİYOMETRİK VERİ VE KVKK
Türkiye’de biyometrik verilerin korunması, 6698 sayılı Kişisel Verilerin Korunması Kanunu bakımından
özel önem taşımaktadır.
KVKK’nın resmi açıklamalarında biyometrik ve genetik veriler özel nitelikli kişisel veri kategorisinde
sayılmaktadır. Kurum, bu verilerin daha sıkı korunması gerektiğini ve özel nitelikli verilerin
işlenmesine ilişkin özel şartların bulunduğunu belirtmektedir.
Dolayısıyla biyometrik veri güvenliği yalnızca teknik bir siber güvenlik problemi değildir.
Aynı zamanda:
9
mahremiyet hukuku + veri koruma + etik + siber güvenlik
kesişiminde bulunan bir problemdir.
Bu durum özellikle sosyal medya platformları bakımından önemlidir.
Kullanıcı görüntüyü kendisi üretmiş olsa bile görüntünün içinde üçüncü kişilere ait biyometrik
özelliklerin bulunması mümkündür.
Örneğin bir toplu fotoğrafta başka kişilerin yüzleri veya bir yakından çekilmiş görüntüde başka
kişilerin biyometrik özellikleri yer alabilir.
Bu nedenle dijital mahremiyetin yalnızca “kendi verimizi korumak” şeklinde düşünülmesi yeterli
değildir.– - BİYOMETRİK MAHREMİYETİN ÜÇ KATMANLI
MODELİ
Bu çalışma, biyometrik mahremiyetin üç katmanlı bir modelle ele alınmasını önermektedir.
Katman 1: Görüntü Öncesi Koruma
Kullanıcı görüntüyü paylaşmadan önce şu soruyu sormalıdır:
Bu görüntü hangi biyometrik bilgileri açığa çıkarıyor?
Bu aşamada:
- el ve parmakların gereksiz yakın çekimlerinden kaçınma,
- kimlik belgelerinin görünür olmaması,
- yüz dışındaki biyometrik özelliklerin gereksiz paylaşılmaması,
- ekran görüntülerindeki kişisel bilgilerin temizlenmesi
önemlidir.
Katman 2: Görüntü İşleme ve Platform Koruması
Platformlar: - biyometrik bölge tespiti,
- otomatik bulanıklaştırma,
10 - biyometrik ayrıntı maskeleme,
- güvenli depolama,
- erişim kontrolü,
- veri minimizasyonu
gibi yöntemleri değerlendirmelidir.
Katman 3: Kimlik Doğrulama Koruması
Biyometrik doğrulama sistemleri: - PAD,
- güvenli sensör,
- şifreleme,
- güvenli kanal,
- cihaz bütünlüğü,
- çok faktörlü doğrulama,
- risk tabanlı kimlik doğrulama
mekanizmalarıyla desteklenmelidir.–
- BİYOMETRİK VERİ SIZINTISINA KARŞI
TEKNİK SAVUNMA
Teknik savunmanın ilk ilkesi, biyometrik veriyi mümkün olduğunca sınırlı işlemek ve gereksiz biçimde
merkezileştirmemektir.
İkinci ilke, biyometrik verinin ele geçirilmesi hâlinde saldırganın tek başına kimlik doğrulama
gerçekleştirememesini sağlamaktır.
Üçüncü ilke ise biyometrik saldırıların yalnızca “veri çalınması” şeklinde değil, “sunum saldırısı” ve
“enjeksiyon saldırısı” gibi farklı saldırı modelleri üzerinden değerlendirilmesidir.
NIST’in güncel yaklaşımında biyometrik sistemlerde doğruluk, sunum saldırısı tespiti, güvenli sensör
iletişimi ve kimlik doğrulama mimarisinin bütünlüğü birlikte ele alınmaktadır.
Bu nedenle aşağıdaki mimari önerilmektedir:
Biyometri
↓
11
Yerel cihaz doğrulaması
↓
Güvenli kriptografik anahtar
İkinci faktör
Risk tabanlı erişim kararı
↓
↓
Bu mimaride biyometri tek başına “anahtar” olmaktan çıkarılarak daha geniş bir güvenlik
mekanizmasının parçası hâline gelir.– - ÇOK FAKTÖRLÜ KİMLİK DOĞRULAMA
Biyometrik verinin değiştirilemez niteliği nedeniyle kimlik doğrulama mimarisinin tek bir biyometrik
özelliğe bağımlı hâle getirilmesi risklidir.
Bu nedenle:
- biyometri,
- PIN veya güçlü parola,
- cihaz sahipliği,
- donanımsal güvenlik anahtarı,
- kriptografik kimlik doğrulama
gibi unsurların uygun kombinasyonları tercih edilmelidir.
Burada ayrıca önemli bir güncelleme yapılmalıdır:
Her 2FA yöntemi aynı güvenlik seviyesinde değildir.
NIST’in güncel kılavuzunda manuel olarak girilen OTP kodlarının phishing-resistant kimlik doğrulama
olarak değerlendirilmediği; WebAuthn/FIDO2 gibi kriptografik yöntemlerin doğrulayıcı alan adıyla
bağlama sağlayarak phishing direnci sunduğu belirtilmektedir.
Dolayısıyla önceki metindeki “2FA varlığı tek başına yeterlidir” yaklaşımı yerine daha güçlü bir öneri
geliştirilmelidir:
12
Biyometrik doğrulama, mümkün olduğunda phishing-resistant kriptografik kimlik
doğrulama mekanizmalarıyla desteklenmelidir.—
- SOSYAL MEDYA PLATFORMLARINA YÖNELİK
ÖNERİLER
Biyometrik mahremiyet yalnızca kullanıcıya yüklenemez.
Platformların da sorumluluğu bulunmaktadır.
Bu kapsamda aşağıdaki uygulamalar önerilmektedir:
15.1. Biyometrik İçerik Algılama
Platformlar görüntülerde yüz, parmak ve diğer biyometrik bölgeleri tespit eden sistemler geliştirebilir.
15.2. Kullanıcı Uyarısı
Bir görüntüde yüksek riskli biyometrik ayrıntı tespit edildiğinde kullanıcı paylaşım öncesinde
bilgilendirilebilir.
15.3. Kullanıcı Kontrollü Anonimleştirme
Platform, görüntünün estetik bütünlüğünü mümkün olduğunca koruyarak biyometrik ayrıntıları
maskeleyen seçenekler sunabilir.
15.4. Veri Minimizasyonu
Platformların gereksiz biyometrik veri toplamasının önüne geçilmelidir.
15.5. Güvenli Varsayılanlar
Özellikle çocuklar ve yüksek riskli kullanıcı gruplarında biyometrik mahremiyet daha korumacı
varsayılan ayarlarla ele alınabilir.– - KULLANICI DAVRANIŞI VE DİJİTAL HİJYEN
Teknolojik güvenlik mekanizmalarının en önemli tamamlayıcısı kullanıcı farkındalığıdır.
13
Ancak kullanıcıya yalnızca “fotoğraf paylaşmayın” demek gerçekçi değildir.
Daha uygulanabilir yaklaşım:
Paylaşmadan önce biyometrik risk değerlendirmesi yapmak.
Kullanıcılar özellikle:
- parmakların kameraya dönük olduğu yakın çekim fotoğraflarda,
- kimlik belgelerinin göründüğü fotoğraflarda,
- pasaport, ehliyet veya kart görüntülerinde,
- yüzün çok yüksek çözünürlüklü ve doğrudan kameraya dönük olduğu görüntülerde,
- çocukların ve üçüncü kişilerin yüzlerinin bulunduğu toplu fotoğraflarda
daha dikkatli davranmalıdır.
Buradaki amaç paranoya üretmek değil, dijital veri farkındalığı geliştirmektir.–
- BİYOMETRİK MAHREMİYET İÇİN ÖNERİLEN
RİSK MODELİ
Bu çalışma biyometrik görüntü riskini tek bir çözünürlük veya mesafe değerine bağlamak yerine çok
değişkenli bir model önermektedir.
Kavramsal olarak:
R = f(Q, A, L, F, C, M, T)
Burada:
R: Biyometrik sızıntı riski
Q: Görüntü kalitesi
A: Görüntüleme açısı
L: Aydınlatma koşulları
F: Biyometrik bölgenin görüntüdeki görünür alanı
C: Görüntü sıkıştırma ve platform işleme etkileri
M: Kullanılan biyometrik eşleştirme yönteminin özellikleri
T: Saldırı modelinin niteliği
Bu modelin önemli avantajı, önceki metindeki tek bir “1,5 metre” eşiğine dayanan aşırı kesin
yaklaşımın yerine çok değişkenli bir değerlendirme getirmesidir.
14
Çünkü gerçek dünyada biyometrik çıkarım başarısı yalnızca mesafeye bağlı değildir.– - SINIRLILIKLAR
Bu çalışmanın en önemli sınırlılığı, sosyal medya görüntülerinden biyometrik bilgi çıkarımını yeni bir
deneysel veri seti üzerinde ölçmemesidir.
Dolayısıyla çalışma:
- yeni bir parmak izi veri tabanı üretmemekte,
- yeni bir biyometrik eşleştirme algoritması önermemekte,
- belirli bir cihaz üzerinde saldırı testi gerçekleştirmemekte,
- belirli bir sosyal medya platformunun kapalı sistemlerini incelememekte,
- belirli bir biyometrik cihazın güvenliğini test etmemektedir.
Bunun yerine mevcut literatür, standartlar ve veri koruma çerçeveleri üzerinden kavramsal ve
disiplinlerarası bir analiz gerçekleştirmektedir.
Bu sınırlılık açıkça belirtilmelidir.
Çünkü akademik güvenilirlik, çalışmanın yapmadığı bir deneyi yapılmış gibi sunmaktan değil,
araştırmanın sınırlarını doğru biçimde ortaya koymaktan geçmektedir.–
- GELECEK ARAŞTIRMALAR
Gelecekteki çalışmalar için beş temel araştırma hattı önerilmektedir.
19.1. Kontrollü Görüntü Veri Setleri
Farklı akıllı telefon kameralarıyla farklı mesafe, açı, ışık ve çözünürlük koşullarında veri setleri
oluşturulmalıdır.
19.2. Platform Sıkıştırmasının Etkisi
Instagram, Facebook, X, TikTok ve diğer platformların görüntü sıkıştırmasının biyometrik özelliklerin
korunması veya bozulması üzerindeki etkisi karşılaştırılmalıdır.
19.3. Biyometrik Çıkarım Başarısı
15
Parmak fotoğrafı ile canlı tarama parmak izi arasındaki eşleştirme başarısı kontrollü ve etik araştırma
protokolleriyle ölçülmelidir.
19.4. Anonimleştirme
Biyometrik ayrıntıyı bozarken görüntünün görsel değerini koruyan yöntemler karşılaştırılmalıdır.
Bu alanın güncel literatüründe sosyal medya parmak fotoğraflarının anonimleştirilmesine yönelik
çalışmalar bulunmaktadır.
19.5. İnsan Faktörü
Kullanıcıların biyometrik risk farkındalığının ölçülmesi, teknik güvenlik kadar önemlidir.– - TARTIŞMA
Biyometrik teknolojilerin yaygınlaşması, güvenlik ile mahremiyet arasında yeni bir gerilim
üretmektedir.
Bir tarafta biyometri kullanıcı deneyimini kolaylaştırmakta ve kimlik doğrulama süreçlerini
hızlandırmaktadır.
Diğer tarafta biyometrik özelliklerin bireyin fiziksel yapısıyla bağlantılı olması, bu verilerin geleneksel
parolalardan farklı bir risk profiline sahip olmasına neden olmaktadır.
Bu nedenle biyometrik güvenliği “parmak izi güvenli midir?” gibi tek boyutlu bir soruya indirgemek
mümkün değildir.
Asıl soru şudur:
Biyometrik özellik nerede üretiliyor, nerede görüntüleniyor, nerede işleniyor, nerede
saklanıyor, kim tarafından erişiliyor ve kimlik doğrulama kararında hangi başka faktörlerle
birlikte kullanılıyor?
Bu yaklaşım biyometrik güvenliği bir cihaz özelliğinden çıkararak veri yaşam döngüsü güvenliği
problemine dönüştürmektedir.
Sosyal medya bu yaşam döngüsünün özellikle kritik bir halkasıdır.
Çünkü kullanıcı çoğu zaman biyometrik veri paylaşmadığını düşünürken aslında biyometrik
özelliklerini içeren görüntüyü paylaşmaktadır.
Bu nedenle dijital mahremiyetin geleceğinde “hangi veriyi paylaşıyorum?” sorusunun yanında:
16
“Paylaştığım görüntü hangi veriyi üretebilir?”
sorusunun da sorulması gerekmektedir.– - SONUÇ
Görüntü teknolojilerindeki gelişmeler, biyometrik mahremiyetin sınırlarını değiştirmiştir.
Bugün sosyal medya kullanıcılarının paylaştıkları görüntüler, yalnızca görsel anlatım aracı değil, aynı
zamanda biyometrik bilgi taşıyabilecek dijital veri nesneleridir.
Mevcut literatür, özellikle parmak fotoğrafları bakımından bu riskin deneysel olarak araştırıldığını
göstermektedir. Sosyal medya ortamlarında paylaşılan “finger-selfie” görüntülerinin biyometrik
eşleştirme açısından kullanılabilirliği üzerine çalışmalar bulunması, problemin bilimsel araştırma
alanına girdiğini göstermektedir.
Bununla birlikte, biyometrik riskin bilimsel olarak ele alınabilmesi için iki aşırı uçtan kaçınılmalıdır.
Birinci uç, “sosyal medya fotoğrafları biyometrik açıdan tamamen zararsızdır” yaklaşımıdır.
İkinci uç ise “her yüksek çözünürlüklü fotoğraf kesinlikle tam bir biyometrik şablon üretir”
yaklaşımıdır.
Gerçeklik bu iki iddia arasındadır.
Biyometrik çıkarım başarısı; görüntü kalitesi, görünür biyometrik alan, kamera özellikleri, görüntü
işleme, sıkıştırma, eşleştirme algoritması ve saldırı modelinin özellikleri gibi çok sayıda değişkene
bağlıdır.
Bu nedenle geleceğin güvenlik mimarisi yalnızca biyometrik sensörü korumamalıdır.
Görüntüyü de korumalıdır.
Biyometrik veriyi de korumalıdır.
Şablonu da korumalıdır.
Kimlik doğrulama kararını da korumalıdır.
Ve en önemlisi, kullanıcıyı bu zincirin aktif bir parçası hâline getirmelidir.
NIST’in biyometrinin çok faktörlü kimlik doğrulamanın parçası olarak kullanılmasına yönelik yaklaşımı,
ISO/IEC 30107 serisinin sunum saldırılarına ilişkin standartları ve KVKK’nın biyometrik veriyi özel
nitelikli kişisel veri olarak ele alan yaklaşımı birlikte değerlendirildiğinde, biyometrik güvenliğin artık
yalnızca teknik bir sensör problemi olmadığı görülmektedir.
17
Bu çalışmanın temel sonucu bu nedenle tek bir teknik öneriye indirgenemez.
Biyometrik güvenlik, görüntüden kimliğe uzanan bütünsel bir veri güvenliği mimarisi
olarak yeniden düşünülmelidir.
Sosyal medya çağında bireyin biyometrik mahremiyeti, yalnızca parmak izinin veri tabanında
saklanmasıyla başlamamakta; bireyin kameranın karşısında elini kaldırdığı anda başlamaktadır.–
KAYNAKÇA - Jain, A. K., Ross, A., & Prabhakar, S. (2004). An introduction to biometric recognition. IEEE
Transactions on Circuits and Systems for Video Technology, 14(1), 4–20. - Prabhakar, S., Pankanti, S., & Jain, A. K. (2003). Biometric recognition: Security and privacy
concerns. IEEE Security & Privacy, 1(2), 33–42. https://doi.org/10.1109/MSECP.2003.1193209 - Malhotra, A., Chhabra, S., Vatsa, M., & Singh, R. (2020). On privacy preserving anonymization of
finger-selfies. Proceedings of the IEEE/CVF Conference on Computer Vision and Pattern Recognition
Workshops, 120–128. https://doi.org/10.1109/CVPRW50498.2020.00021 - Li, S., Xu, H., Wang, J., Xu, R., Liu, A., He, F., Liu, X., & Tao, D. (2024). Hierarchical perceptual noise
injection for social media fingerprint privacy protection. IEEE Transactions on Image Processing, 33,
2714–2729. https://doi.org/10.1109/TIP.2024.3381771 - ISO/IEC. (2023). ISO/IEC 30107-1:2023 Information technology — Biometric presentation attack
detection — Part 1: Framework. International Organization for Standardization. - ISO/IEC. (2023). ISO/IEC 30107-3:2023 Information technology — Biometric presentation attack
detection — Part 3: Testing and reporting. International Organization for Standardization. - ISO/IEC. (2024). ISO/IEC 30107-4:2024 Information technology — Biometric presentation attack
detection — Part 4: Profile for testing of mobile devices. International Organization for
Standardization. - National Institute of Standards and Technology. (2025). Digital Identity Guidelines: Authentication
and Lifecycle Management, NIST SP 800-63B. U.S. Department of Commerce. - Kişisel Verileri Koruma Kurumu. (2026). Özel Nitelikli Kişisel Veriler. Ankara: KVKK.
- Kişisel Verileri Koruma Kurumu. (2025). Özel Nitelikli Kişisel Verilerin İşlenmesine İlişkin Rehber.
Ankara: KVKK. - Jain, A. K., Ross, A., & Uludag, U. (2005). Biometric template security: Challenges and solutions. In
Proceedings of the 13th European Signal Processing Conference (EUSIPCO).
18 - Ribaric, S., et al. (2016). De-identification for privacy protection in multimedia content: A survey.
Signal Processing: Image Communication, 47, 131–151.
https://doi.org/10.1016/j.image.2016.05.020–
AKADEMİK YAYIN NOTU
Bu çalışma, mevcut literatürdeki sosyal medya kaynaklı biyometrik sızıntı araştırmalarını daha geniş
bir biyometrik veri yaşam döngüsü güvenliği çerçevesinde birleştiren kavramsal ve disiplinlerarası bir
inceleme olarak konumlandırılmalıdır.
Çalışmanın özgün katkısı, “yüksek çözünürlüklü fotoğraftan kesin olarak parmak izi çıkarılır”
şeklindeki popüler ve aşırı deterministik iddiayı tekrarlamak yerine, görüntü → biyometrik özellik →
şablon → kimlik doğrulama → sunum saldırısı → hukuki/etik risk zincirini bütüncül biçimde analiz
etmesidir.
Bu yaklaşım, çalışmanın hakem değerlendirmesinde teknik olarak daha savunulabilir olmasını sağlar

Qualit Mühendislik
Çevre, İş Sağlığı ve Danışmanlık Hizmetleri
Siteyi Ziyaret Et →